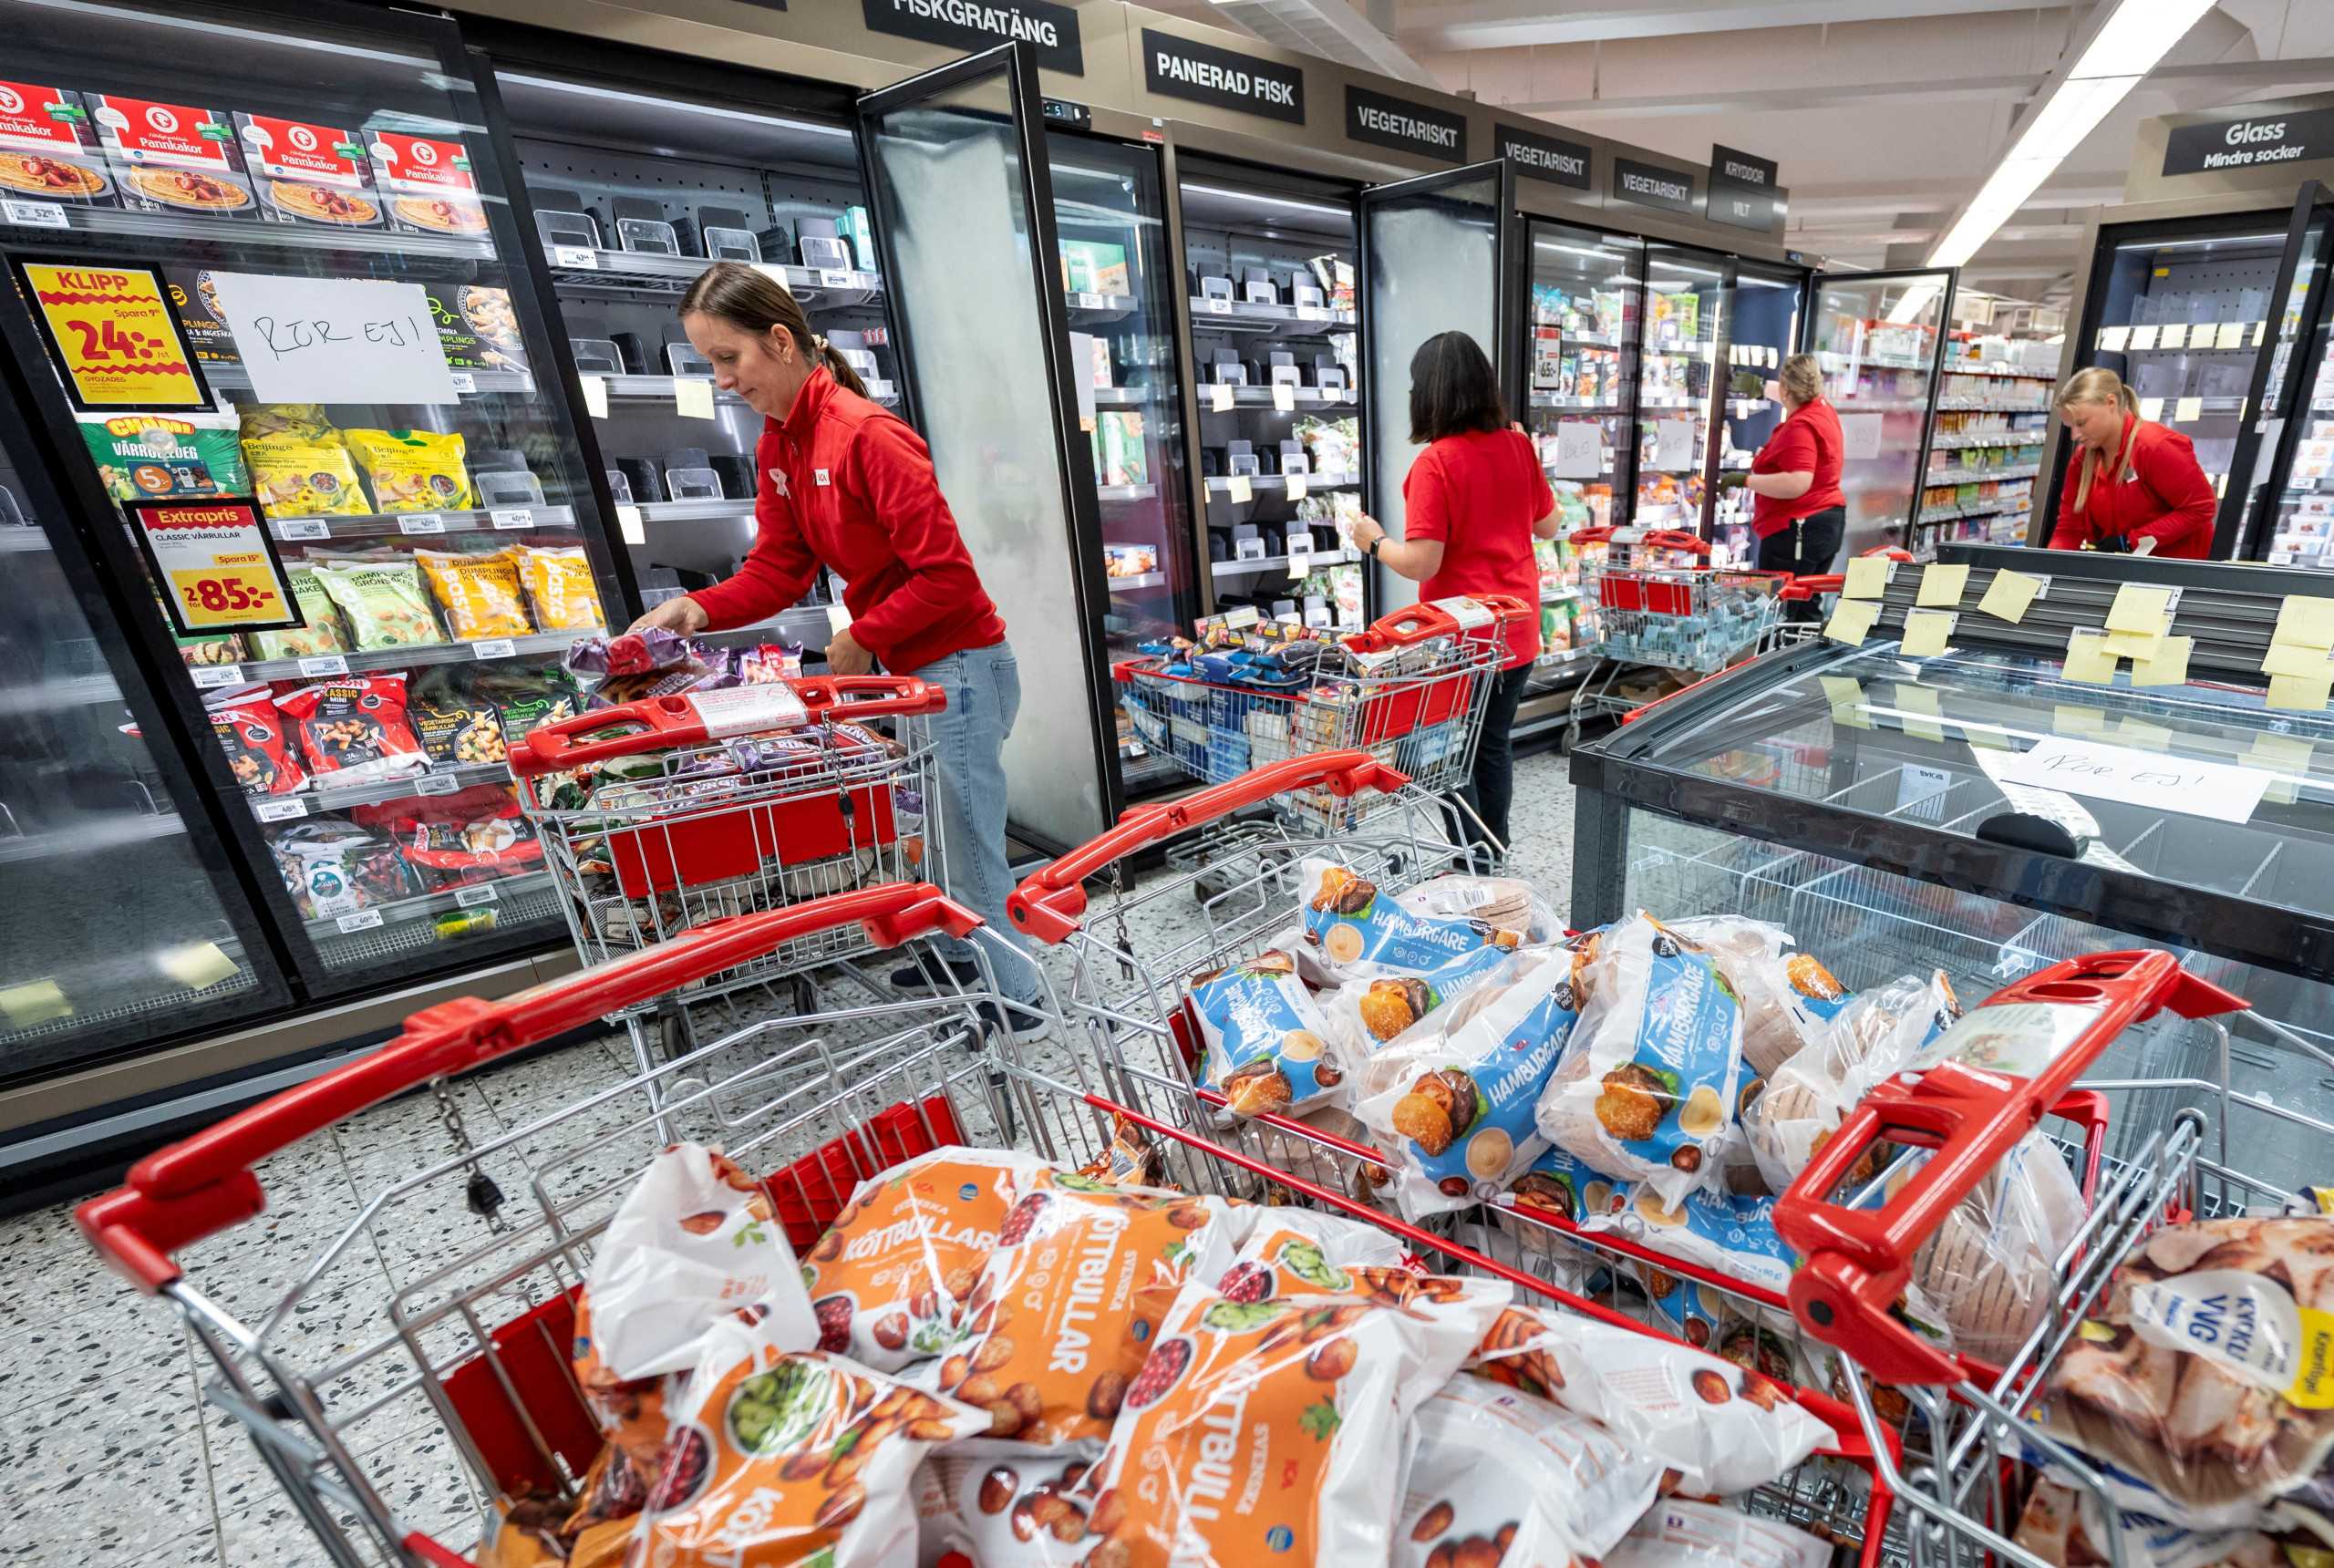
Global siber güvenlik şirketi Bitdefender, Avrupa'da market zincirlerinin soğutma ve dondurucu sistemlerini hedef alan siber saldırıların, dijital tehditlerin fiziksel dünyada da ciddi sonuçlara yol açabileceğini ortaya koyduğuna dikkat çekiyor. Bina Yönetim Sistemleri (BMS), soğuk zincir altyapıları ve endüstriyel Nesnelerin İnterneti (IoT) ortamları, siber saldırganlar için giderek daha önemli hedefler haline geliyor.
Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, bu tür tehditlere karşı kurumların güvenlik yaklaşımlarını genişletmesi gerektiğini belirtiyor. Akkoyunlu, Ayrıcalıklı Erişim Yönetimi (PAM) ve merkezi SIEM sistemlerinin birlikte kullanıldığı çok katmanlı bir güvenlik mimarisinin önemine dikkat çekerek işletmelerin alması gereken önlemleri paylaşıyor.
Avrupa'daki Market Saldırıları Soğuk Zincir Güvenliğini Tehdit Ediyor
Avrupa Birliği'nin vatandaşlarına olası krizlere karşı en az 72 saat yetecek temel ihtiyaç malzemesi bulundurmalarını önermesi, tedarik zincirlerinin güvenliğini yeniden gündeme taşıdı. Son dönemde Avrupa'nın farklı ülkelerinde yaşanan siber saldırılar ise bu konudaki risklerin boyutunu gözler önüne serdi.
Ekim ayında Fransa'da yüzlerce süpermarketin dondurucu sistemleri hedef alınırken, kasım ayının başında Belçika, Lüksemburg, İsveç, İrlanda, Estonya, Hollanda ve Finlandiya'daki çok sayıda markette benzer saldırılar yaşandı.
Saldırılardan Belçika ve Lüksemburg'da yaklaşık 40 Delhaize mağazası etkilendi. İrlanda'da SuperValu'nun 13, İsveç'te ise Coop'un 6 mağazasındaki soğutma sistemleri hedef alındı.
Saldırganlar, soğutma ünitelerinde bulunan evaporatörleri uzaktan zorunlu buz çözme moduna geçirirken bazı ülkelerde sıcaklık ayarlarını yaklaşık 50 dereceye kadar yükseltti. Bunun sonucunda dondurucular gece boyunca ısındı ve içerisindeki ürünler bozuldu.
Avrupa Komisyonu, saldırıları gıda tedarikini aksatmaya yönelik kasıtlı girişimler olarak değerlendirdi. İsveç Ulusal Siber Güvenlik Merkezi de internete açık çok sayıda operasyonel teknoloji (OT) cihazının güncellenmesi gerektiğini açıkladı.
Belçika Siber Güvenlik Merkezi verilerine göre ülkede yılın ilk dokuz ayında kaydedilen siber olay sayısı 588'e ulaştı. Böylece geçen yılın tamamında bildirilen 556 olaylık toplam sayı aşılmış oldu.
Bu gelişmeler, siber güvenlik risklerinin artık yalnızca dijital verilerle sınırlı olmadığını, fiziksel ürünleri ve tedarik zincirlerini de doğrudan etkileyebildiğini gösteriyor.
Siber Saldırıların Hedefi Artık Fiziksel Sistemler
Avrupa'da yaşanan saldırıların kurumlar için önemli bir uyarı niteliği taşıdığını belirten Bitdefender Türkiye Distribütörü Laykon Bilişim Operasyon Direktörü Alev Akkoyunlu, saldırganların bu olaylarda veri hırsızlığı veya fidye yazılımı yerine doğrudan fiziksel ürünleri hedef aldığını vurguluyor.
Akkoyunlu, değerlendirmesinde şu ifadelere yer veriyor:
“Avrupa'daki olaylarda saldırganlar veri çalmadı, sistemleri kilitleyip fidye de istemedi. Hedef doğrudan ürünlerin kendisiydi. Bir soğutma kontrol cihazına gönderilen tek bir buz çözme komutu, bir gece içinde tonlarca gıdanın çöpe gitmesine yol açabiliyor.
Market zincirleri, soğuk hava depoları, ilaç lojistiği ve gıda üretim tesisleri gibi soğuk zincire dayanan tüm sektörler bu riskle karşı karşıya. Bu sistemlerin önemli bir bölümü uzun yıllar önce kurulmuş, basit şifrelerle çalışan, üretici desteği sona ermiş ve uzaktan bakım için internete açık bırakılmış cihazlardan oluşuyor.
Kurumlar bilgisayarlarını ve sunucularını korumaya büyük yatırım yaparken bu cihazlar çoğu zaman güvenlik planlarının dışında kalabiliyor. Türkiye'de de soğuk zincir ve bina otomasyonu altyapıları hızla dijitalleşiyor. Bu nedenle kurumların ağ segmentasyonundan ayrıcalıklı erişim yönetimine, merkezi log izlemeden bağımsız alarm sistemlerine kadar uzanan çok katmanlı bir savunma mimarisi kurması büyük önem taşıyor.”
Soğuk Zincir ve Endüstriyel Sistemleri Korumak İçin 6 Önemli Önlem
Alev Akkoyunlu, Bina Yönetim Sistemleri (BMS), soğuk zincir altyapıları ve endüstriyel IoT ortamlarını siber-fiziksel saldırılara karşı korumak için kurumların uygulaması gereken altı temel güvenlik adımını şöyle sıralıyor:
1. Ağ Segmentasyonuyla OT Sistemlerini İzole Edin
Soğutma, iklimlendirme ve bina otomasyonunu yöneten kontrol cihazlarının doğrudan internete erişimi engellenmeli. Endüstriyel sistemlerde referans alınan Purdue Modeli ve IEC 62443 standardı doğrultusunda, sahadaki cihazların ve bunları yöneten sistemlerin bulunduğu Seviye 1 ve Seviye 2 OT ağları, Endüstriyel DMZ (IDMZ) adı verilen ara katman üzerinden kurumsal ağdan ayrılmalı.
Bu yaklaşım, saldırganların kurumsal ağ üzerinden soğutma ve otomasyon sistemlerine ulaşmasını önemli ölçüde zorlaştırıyor.
2. PAM ve Zero Trust Yaklaşımını Benimseyin
Cihazlarda fabrika çıkışı olarak tanımlanan varsayılan kullanıcı adı ve şifreler mutlaka değiştirilmeli. Tedarikçi firmaların bakım amacıyla gerçekleştirdiği uzaktan erişimlerde donanım tabanlı çok faktörlü kimlik doğrulama (MFA), düzenli olarak değiştirilen erişim bilgileri ve oturum kayıtları kullanılmalı.
Hiçbir kullanıcı veya cihazın varsayılan olarak güvenilir kabul edilmediği Zero Trust yaklaşımı, ele geçirilen tedarikçi hesaplarının sistemlere erişmesini önlemeye yardımcı oluyor.
3. Kullanım Ömrünü Tamamlamış Cihazları Kontrol Altına Alın
Üretici desteği sona ermiş (EoL) ve güvenlik güncellemeleri almayan kontrol cihazları, siber saldırganlar açısından önemli güvenlik açıkları oluşturuyor.
Kurumların öncelikle bu cihazların envanterini çıkarması ve mümkün olanları yenilemesi gerekiyor. Kısa vadede değiştirilmesi mümkün olmayan eski cihazlar için ise bilinen güvenlik açıklarını ağ seviyesinde sınırlayan sanal yama (virtual patching) özellikli mikro güvenlik duvarları gibi ek koruma yöntemleri kullanılmalı.
4. Bağımsız Sıcaklık Alarm Sistemleri Kurun
Merkezi yönetim yazılımının ele geçirilmesi durumunda, sisteme bağlı alarm mekanizmaları da devre dışı kalabilir. Bu nedenle belirlenen sıcaklık sınırları aşıldığında anında uyarı gönderen bağımsız sensörlerin kullanılması önem taşıyor.
IP tabanlı kurumsal ağlardan bağımsız çalışan, hücresel veya GSM altyapısı üzerinden iletişim kuran sıcaklık sensörleri, merkezi sistemlerden bağımsız şekilde uyarı verebiliyor. Böylece ürünler bozulmadan önce gerekli müdahalenin yapılması mümkün hale geliyor.
5. Endüstriyel Ağ Trafiğini Sürekli İzleyin
Modbus, BACnet ve üreticilere özel endüstriyel protokolleri analiz edebilen pasif OT saldırı tespit sistemleri (IDS), ağ trafiğindeki olağan dışı hareketlerin belirlenmesine yardımcı oluyor.
Derin Paket İnceleme (DPI) teknolojisiyle çalışan bu sistemlerin, zorunlu buz çözme komutları ve yetkisiz parametre değişiklikleri gibi şüpheli işlemleri gerçek zamanlı olarak tespit edebilmesi gerekiyor.
6. Merkezi SIEM ve Telemetri Sistemleriyle Altyapıyı İzleyin
Kontrol cihazlarından alınan syslog kayıtları, API çağrıları ve yönetici erişim logları merkezi SIEM/SOAR platformlarına aktarılmalı. Böylece farklı sistemlerden gelen güvenlik verileri tek merkezde değerlendirilebiliyor.
Özellikle sıcaklık alarmlarının yetkisiz yapılandırma değişiklikleriyle gerçek zamanlı olarak ilişkilendirilmesi, yaşanan bir sorunun teknik arıza mı yoksa siber saldırı mı olduğunun daha hızlı anlaşılmasını sağlıyor.
Bitdefender, kurumların uç nokta, ağ ve bulut ortamlarından elde edilen verileri tek platformda ilişkilendirerek şüpheli faaliyetlerin tespit edilmesine yardımcı oluyor. Bitdefender MDR hizmeti ise uzman güvenlik ekipleri tarafından sunulan 7/24 izleme ve müdahale desteğiyle kurumların siber tehditlere daha hızlı yanıt vermesini destekliyor.
Siber Güvenlik Artık Gıda ve Tedarik Zincirinin de Bir Parçası
Avrupa'daki market zincirlerine yönelik saldırılar, dijital altyapılardaki güvenlik açıklarının fiziksel ürün kayıplarına ve tedarik zinciri kesintilerine neden olabileceğini ortaya koyuyor.
Özellikle soğuk zincire bağımlı sektörlerde siber güvenliğin yalnızca bilgisayar ve sunucularla sınırlı tutulmaması gerekiyor. Bina otomasyonundan endüstriyel kontrol sistemlerine kadar tüm altyapının koruma kapsamına alınması, işletmelerin operasyonel sürekliliği açısından kritik önem taşıyor.